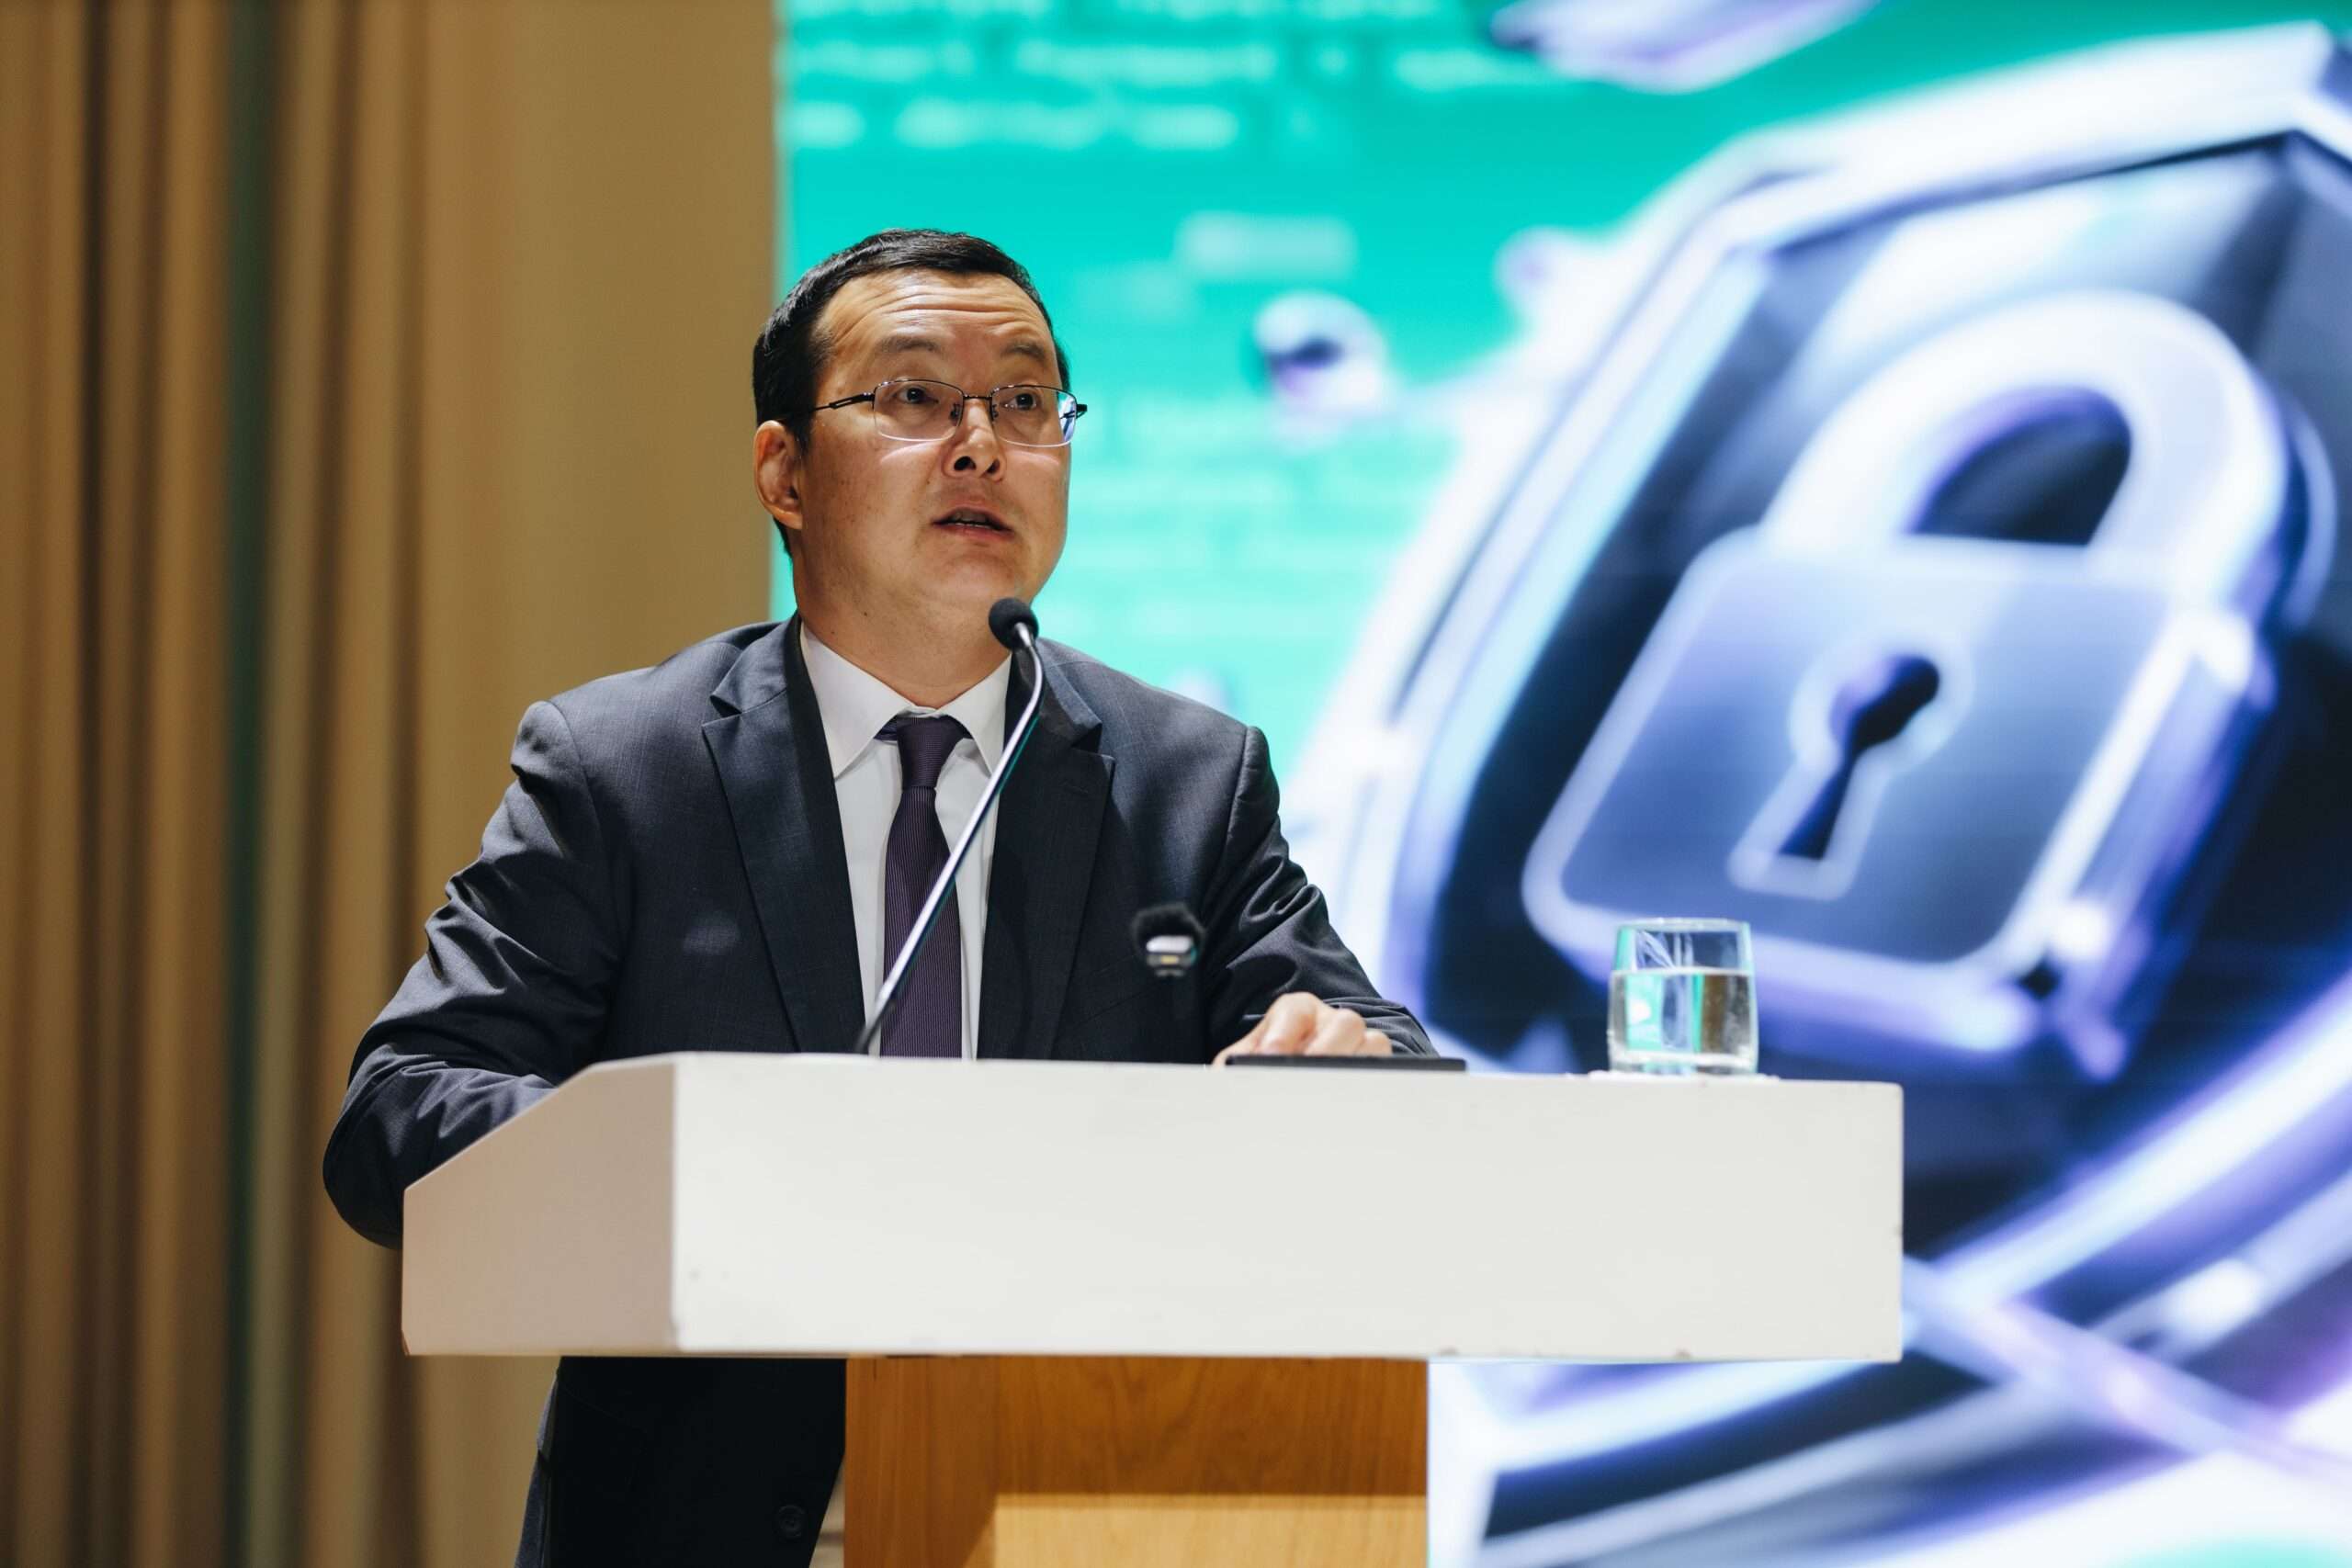
Как не стать жертвой или соучастником мошенников, чем рискует местный бизнес и почему правила кибергигиены сегодня касаются каждого. На эти вопросы ответили эксперты на областной Cyber Security Conference.
«Умные» угрозы
Smart-центр IQostanai отчасти напоминал штаб киберобороны. Более трехсот участников – от суровых практиков из правоохранительных органов и ITбизнеса до студентов и чиновников – собрались на первую областную конференцию Cyber Security Conference. Организаторы – Qostanai Hub и ряд профильных областных ведомств – решили отказаться от скучных лекций. Вместо этого форум начался с жесткой конкретики: реальные кейсы расследований, разбор уловок вербовщиков и презентация работающих стартапов.
Тон задал руководитель Управления информатизации, оказания государственных услуг и архивов Костанайской области Азамат Кашиев. Открывая встречу, он обозначил главный нерв современной повестки. 2026 год объявлен Годом искусственного интеллекта, но за стремительный прогресс общество платит растущими рисками.
– Кибербезопасность – это давно не узкая задача для сисадминов. Это условие выживания бизнеса и государства, – подчеркнул Азамат Кашиев. – За каждым массивом данных в базах стоят живые люди, их документы, счета, здоровье. ИИ умеет подделывать голоса, видео и генерировать изощренные атаки. Наша задача сделать так, чтобы удобство цифровых сервисов не оборачивалось уязвимостью граждан.
Анатомия лёгких денег
Одной из самых обсуждаемых тем конференции стал анализ финансовой изнанки мошенничества. Выступление старшего оперуполномоченного Департамента экономических расследований Асемгуль Балжакаевой вызвало живой отклик аудитории. Спикер акцентировала внимание на захлестнувшем молодежную среду дропперстве. По ее словам, теневая индустрия держится на подставных лицах. Мошенники обещают доверчивым гражданам, студентам или пенсионерам «легкий заработок» под видом простой удаленной работы – принимать на свои карты деньги и переводить дальше.
– Кто-то думает, что оказывает безобидную услугу, а на деле через его карту прокачивают миллионы тенге, добытые обманом. Есть и другие примеры. Например, один студент оформил десяток виртуальных счетов и непреднамеренно помог отмыть сотни тысяч долларов, – пояснила Асемгуль Балжакаева. – Организаторы остаются в тени, а реальные сроки и иски о возмещении ущерба прилетают владельцу карты. Запомните: легких денег в Сети не бывает!
Эксперт выделила шесть главных «ред-флагов», которые выдают вербовщиков – это предложение оформить несколько банковских карт или криптокошельков на свое имя, массовая покупка SIM-карт, вакансии без опыта работы, где обещают высокий доход за пару кликов, исключительно анонимное общение в мессенджерах, требование проводить финансовые операции, суть которых вы не понимаете.
ЦИФРЫ И ФАКТЫ
Динамика: Благодаря профилактике число киберпреступлений в регионе снизилось на 24% (за 9 месяцев т.г.).
Ущерб: Костанайская область на 6-м месте в РК с суммарным ущербом гражданам свыше 2 млн тенге.
Главная угроза: 50 процентов всех преступлений в регионе – телефонное мошенничество («безо пасный счет», «зеркальный кредит»). Из сезонных схем – более 6 фактов обмана на «продаже» зимних шин за последние 2 недели.
Посредники: В 99 процентах случаев задействованы местная сеть дропперов (карты/счета) и «активаторов» (аккаунты/ сим-карты).
Защита в регионе: С начала года изъято 2 симбокса и перехвачено совместно с АО «Казахтелеком» более 50 000 мошеннических звонков костанайцам через специально созданные call-центры.
Доверие под прицелом
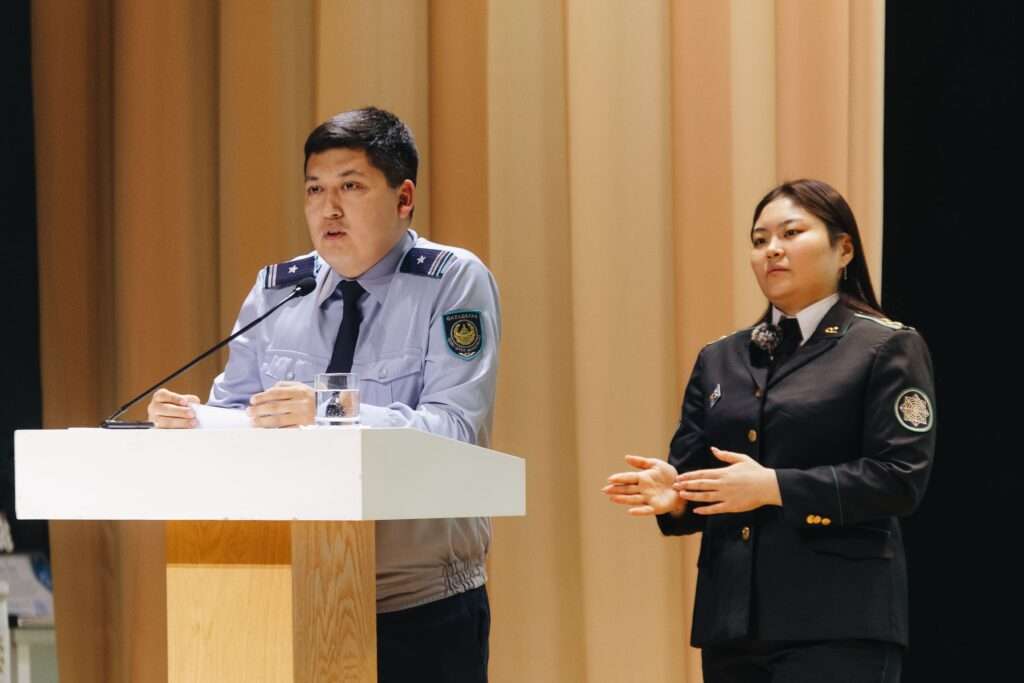
Если теоретики говорили о трендах, то практики – о буднях оперативников. Начальник Управления по противодействию киберпреступности Департамента полиции Костанайской области Олжас Магыпаров рассказал, как сегодня правоохранительные органы отслеживают и идентифицируют тех, кто годами прятался за аватарками и фальшивыми IP-адресами. По словам полковника Магыпарова, современные киберпреступники давно используют сложные схемы с многоуровневым транзитом похищенных средств, привлечением дропперов и «подмывом» доверия через социальную инженерию:
– Многие до сих пор думают, что звонок из «службы безопасности банка» или «полиции» – это просто разговор. На практике за этим стоит сложная техническая цепочка. Мы фиксируем call-центры, которые маскируются под легальные структуры, использующие IP-телефонию и подмену номеров. Наша работа сегодня – это не просто реагировать на заявления, а опережать злоумышленников, выстраивая заслоны совместно с Нацбанком, операторами связи и финмониторингом.
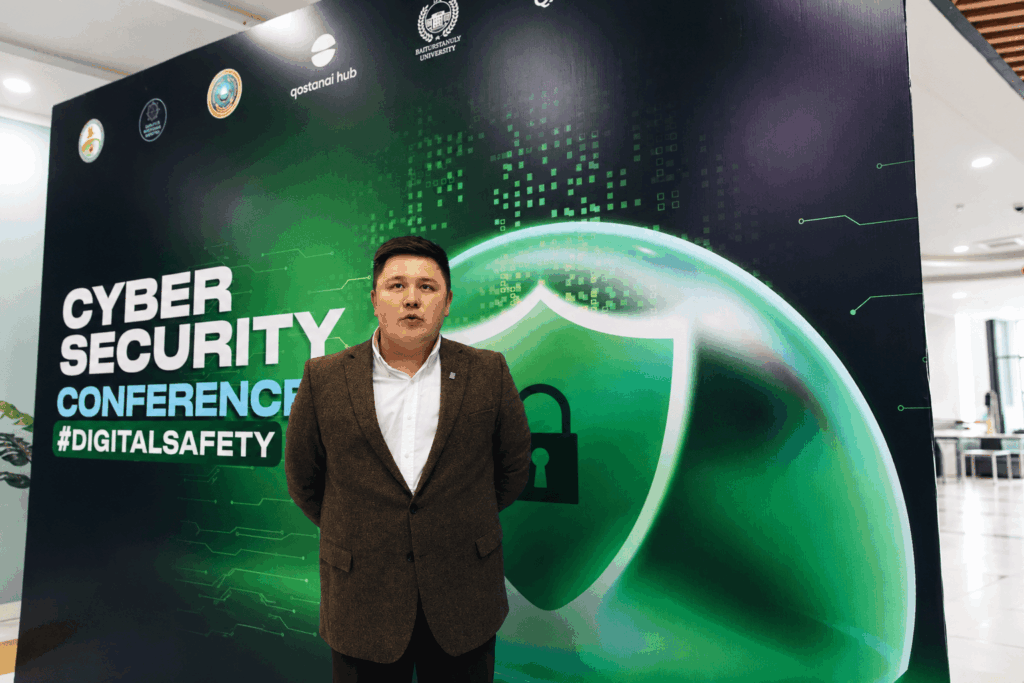
Олжас Магыпаров привел конкретные примеры, когда благодаря тесному взаимодействию с региональными IT-площадками и цифровыми хабами полиция оперативно пресекает деятельность мошеннических сайтов-двойников:
– Главное оружие против киберпреступника – скорость реакции самого гражданина и его критическое мышление. Если вам говорят срочно перевести деньги на «безопасный счет» или просят продиктовать код из СМС – кладите трубку мгновенно. Технологии расследований шагнули далеко вперед, но лучшая профилактика – это элементарная цифровая гигиена.
На конкретном случае продемонстрировали и пример крупного мошенничества с ущербом более 80 млн тенге. Пенсионеру позвонили по видеосвязи и заявили о «хакерской атаке» на его счет. В итоге он сам снял накопления в банке и сам же перечислил деньги мошенникам. История вызвала отклик у слушателей, которые засыпали эксперта вопросами об уловках злоумышленников и просили разобрать реальные истории, в которые попадали их знакомые и близкие.
Доверяй, но проверяй
Тему ответственности бизнеса продолжил основатель компании «КиберБастион» Улан Саламатов и коммерческий директор Ельдос Ислямов. Они указали на огромный разрыв между тем, что требует изменившееся законодательство РК, и тем, как компании реально защищают клиентские базы:
– Государство жестко настроено на защиту персональных данных. Согласно последним изменениям, в каждой компании должен быть выделенный сотрудник, отвечающий за сбор, хранение и уничтожение информации. Базы утекают за рубеж, продаются в телеграм-каналах. Мы помогаем предпринимателям провести аудит и выстроить внутреннюю защиту до того, как придут с проверками и штрафами.
Настоящим открытием конференции стал проект студента-первокурсника КРУ им. А. Байтұрсынұлы Нуркерея Есентаева. Всего за пару дней парень собрал работающий инструмент для борьбы с фишингом.
– Мой сайт называется Linguard.kz. Он создан, чтобы защитить людей от поддельных ссылок, – рассказал «КН» молодой разработчик. – Мошенники часто создают точные копии популярных сайтов (например, с бесплатными играми или сервисами), меняя в адресе всего одну точку или запятую. Человек переходит, скачивает файл и ловит вирус. Мой сервис проверяет ссылки и входящие подозрительные тексты до того, как пользователь попадет в ловушку. Думаю, это особенно нужно старшему поколению, которое реже замечает подвох.
Главный итог встречи звучит почти как афоризм – сегодня мошенники взламывают не телефоны и банковские системы, они пытаются взломать доверие человека. А значит, самый на дежный «антивирус» – наша бдительность.
– На конференции мы собрали лучших экспертов Казахстана – от специалистов министерств до ведущих коммерческих компаний вроде «ЦАРКА» – Центра анализа и расследования кибератак и «MSSP Global», – подвел итог директор Qostanai Hub Дамир Мнайдаров – Наша цель – дать костанайцам базовый минимум кибербезопасности. Радует, что молодежь не просто слушает, а предлагает готовые IT-решения. Век цифровизации удобен, но безопасность должна идти с ним рука об руку.
ФОТО ТЕМИРЛАНА БИЙМУРЗИНА